只读分析仓库
锁定 Git Commit,在隔离 Checkout 中识别框架、构建命令、环境需求和部署形态,不改工作区、Remote 或历史。
完成开发后,把 Git 仓库交给 AgentMesh Deploy。它锁定 Commit、分析技术栈、选择供应商、生成计划;只有在你批准费用、数据库迁移、DNS 和生产切流之后,才执行真实变更。产品仓库默认只读,部署状态永远留在独立控制平面。
AgentMesh Deploy 本身开源免费,不需要通行证。这个入口用于购买 Lecturecast、CreatorCut 等 AgentMesh360 云端产品的共享通行证。
请读取 https://github.com/jiyangnan/AgentMesh-Deploy-Agent ,安装最新稳定版 AgentMesh Deploy,并以独立运维 Agent 的方式接管当前产品的上线。

先只读分析仓库并锁定当前 Git Commit;不得修改产品仓库的 Remote、Index、工作区、历史,也不得修改任何现有认证、账号、权限或会话体系。

请输出推荐的供应商路线、预算、所需凭证、数据库迁移、DNS / Resend 与回滚方案。任何费用、供应商 Mutation、数据库写入、DNS 变更、真实邮件、生产切流或删除之前,都必须先向我申请明确批准。
域名、服务器、数据库、邮件、环境变量、CI/CD、迁移、健康检查和回滚,通常散落在不同供应商后台。AgentMesh Deploy 把这些动作变成可审阅、可批准、可恢复的一条发布链,让开发 Agent 把上线工作交接给专门的运维 Agent。
AgentMesh Deploy 不把 Sidecar 写进产品仓库。它从锁定 Commit 创建隔离 Checkout,把 Manifest、Plan、Approval、Evidence 和 Run 放在外部 Control Home;需要改产品代码时,只生成 Patch 建议。
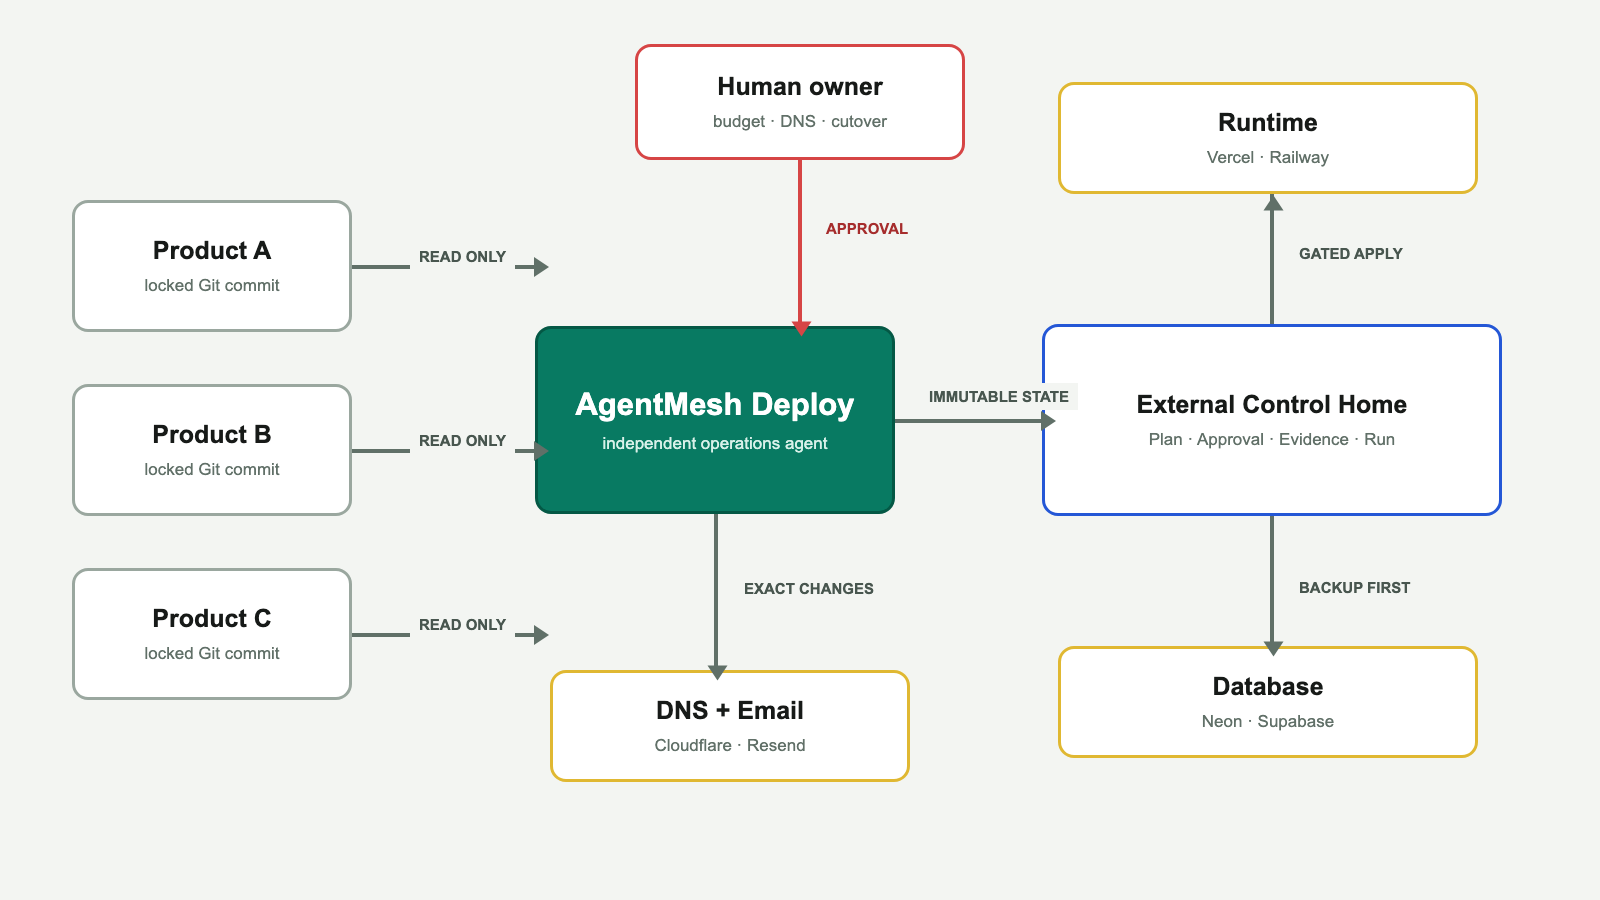
产品仓库是只读输入;供应商变更必须经过外部计划、审批和证据链。
每一步都绑定同一个 Commit、Graph 和计划指纹。失败时先对账已经发生的供应商事实,再决定 Resume 或人工接管,不盲目重复创建资源。
锁定 Git Commit,在隔离 Checkout 中识别框架、构建命令、环境需求和部署形态,不改工作区、Remote 或历史。
从高层 Launch Configuration 生成确定性的 Adapter Plan,把运行时、数据库、DNS 与邮件动作排成可审阅顺序。
网络、供应商 Mutation、费用、数据库迁移和生产切流分别授权。没有准确 Approval,就在调用 API 前停止。
读取 Schema、分类 SQL、创建 Snapshot 或 Backup Evidence,再执行绑定目标版本的迁移;Down、Restore 和 Delete 单独审批。
使用精确 DNS Change Set 配置网站和 Resend 域名,保留变更前事实;不会用模糊匹配覆盖现有记录。
Intent 先落盘,Receipt 后记账。进程中断后优先读取供应商事实并接管已创建资源,避免重复收费和重复资源。
v0.2.1 已公开六家核心 Adapter 契约。凭证只通过 Secret Ref 使用,Token、连接串和私钥不进入 Plan、Run、State 或日志。
自动化的价值不是绕开人,而是把人只留在真正需要承担责任的节点。其他重复、易错、跨平台的工作交给 Agent 完成。
分析仓库、读取官方供应商能力、生成架构选项、计算预期资源和变更次数。
注册供应商账号、完成实名或支付、创建最小权限 Token,并决定是否交给 Secret Backend。
创建隔离项目、部署锁定 Commit、检查 HTTPS、API、数据库版本和邮件域名状态。
批准付费套餐、购买域名、执行迁移或恢复,以及任何可能影响现有数据的动作。
保存不可变 Receipt、检测漂移、对账不确定写入并生成准确的恢复步骤。
批准正式 DNS、真实邮件发送、生产流量切换、资源删除和破坏性数据库操作。
CLI 返回结构化的 `nextActions`。接手 Agent 不需要猜下一步,也不需要直接登录六个后台逐个试错。
提供本地仓库或远程 Git 地址,AgentMesh Deploy 只记录来源并锁定不可变 Commit。
识别框架与依赖,比较 Vercel、Railway、Neon、Supabase 等路线,再由你确认供应商和预算。
根据 CLI 指引创建最小权限 Token,保存到 Keychain、1Password 或其他 Secret Backend,只登记引用。
通过 Sandbox Profile、Approval 和 Preflight 后创建隔离资源,部署锁定 Commit 并完成候选验证。
查看数据库、DNS、邮件与回滚证据。只有你明确批准后,才执行生产变更和最终验证。
$ gh release download v0.2.1 --repo jiyangnan/AgentMesh-Deploy-Agent --pattern 'agentmesh-deploy-*.tgz'
$ npm install --global ./agentmesh-deploy-0.2.1.tgz
$ agentmesh-deploy version
0.2.1

$ agentmesh-deploy project add --repo /path/to/product --id my-saas --name "My SaaS" --json
$ agentmesh-deploy analyze my-saas --json
nextActions → review configuration → connect providers → sandbox preflight
从 AI 部署 Agent 的工作方式和审批门禁两条路径,理解哪些步骤可自动编排,哪些动作必须由人准确授权。
了解不可变 Commit、只读仓库分析、外部 Control Home、供应商计划、候选验证和恢复证据。
从预算、数据库、DNS、邮件、生产切流与删除风险,设计范围准确、时效明确的人工授权。
keychain://、op:// 或自定义 secret://。真实 Token 与连接串不会进入 Plan、Run、State、Receipt 或日志。从公开仓读取安装与 Agent 指引。先在测试项目上完成只读分析和 Sandbox,再决定是否批准真实供应商变更。